Inicio de sesión único
Inicio de sesión único SAML para la gestión de ausencias
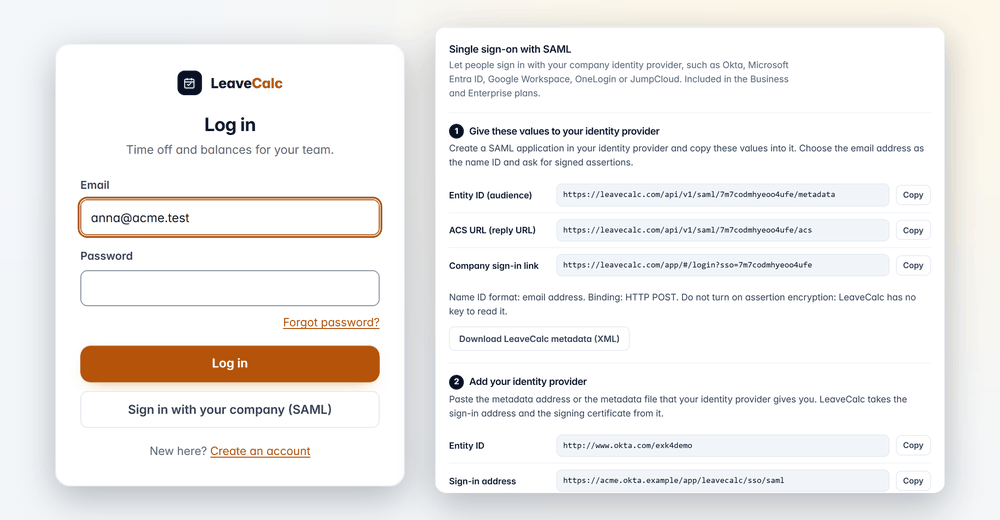
Las personas escriben su correo de trabajo, eligen Iniciar sesión con su empresa, inician sesión en Okta, Microsoft Entra ID, Google Workspace u otro proveedor SAML 2.0 y llegan a LeaveCalc. Viene con los planes Business y Enterprise.
Incluido en Business y Enterprise. La prueba gratuita de 14 días lo incluye, así que puede configurarlo y probarlo primero. Sin tarjeta.
En qué punto está. Probamos LeaveCalc con claves de prueba generadas y respuestas de prueba. Todavía no lo hemos probado con un tenant real de Okta, Entra ID o Google Workspace, y ningún proveedor de identidad lo ha certificado ni lo ha incluido en su lista. Las verificaciones que se describen abajo son reales y se ejecutan en cada inicio de sesión.
El inicio de sesión único importa más el día en que alguien se va. Con contraseñas separadas, la cuenta de un exempleado sigue viva en cada herramienta hasta que alguien se acuerda de quitarla, y los datos de licencias son datos personales. Con SAML, su proveedor de identidad decide quién puede iniciar sesión, y su equipo de TI ya maneja ese proceso.
LeaveCalc agrega las verificaciones que hacen seguro el traspaso: un dominio comprobado, una respuesta firmada y una sesión que termina a las 12 horas como máximo.
Cómo funciona
Configúrelo en tres pasos
La tarjeta en Configuración numera los pasos por usted, y cada valor tiene un botón Copiar.
Dé los valores de LeaveCalc a su proveedor
En Configuración, luego Cuenta, copie el Entity ID, la ACS URL y el enlace de inicio de sesión de la empresa en una nueva aplicación SAML. Use la dirección de correo como identificador de nombre, pida aserciones firmadas y deje el cifrado desactivado.
Entity ID, ACS URL, enlace de inicio de sesión de la empresa. Descargue el archivo de metadatos si lo prefiere.
Pegue los metadatos de su proveedor
Agregue la dirección de metadatos o el archivo de metadatos que le da su proveedor. LeaveCalc toma de ahí la dirección de inicio de sesión y el certificado de firma, y usted puede volver a leer la dirección después de renovar un certificado.
Dirección de inicio de sesión y certificado: válido hasta una fecha que usted puede ver.
Compruebe el dominio, pruebe y active
Agregue el registro DNS TXT de cada dominio de correo y presione Comprobar ahora. Ejecute Probar inicio de sesión con su propio correo de trabajo. Cuando funcione, active SAML y, más adelante, si quiere, Exigir SAML a todos.
Pruebe primero el inicio de sesión. Exigir SAML después de un éxito.
Seguro por defecto
Compruebe el dominio y luego actívelo
Solo pueden iniciar sesión las personas con una dirección de correo en un dominio que usted haya comprobado. LeaveCalc vuelve a consultar el registro una vez al día, y un dominio pierde su comprobación solo después de dos respuestas de que falta el registro, con al menos 24 horas de diferencia. Los propietarios reciben un correo cuando eso ocurre.
- Por defecto solo pueden iniciar sesión las personas que ya tienen una cuenta de LeaveCalc en su empresa.
- Active una cuenta de visualizador para personas nuevas de un dominio si quiere una.
- LeaveCalc nunca fusiona personas por dirección, y rechaza una dirección que pertenece a otra empresa de LeaveCalc.

Qué hace
Sobre qué le preguntará su equipo de TI
Respuestas directas a las preguntas de un cuestionario de seguridad.
Cualquier proveedor SAML 2.0
Hecho para Okta, Microsoft Entra ID y Google Workspace, y para otros como OneLogin y JumpCloud.
El inicio de sesión comienza en LeaveCalc
LeaveCalc rechaza un inicio de sesión que comienza desde un icono de aplicación del proveedor, porque no tiene una solicitud con la cual compararlo. En su lugar, su empresa recibe un enlace para guardar en favoritos.
Solo respuestas firmadas
RSA o ECDSA con SHA-256 o más fuerte. LeaveCalc rechaza SHA-1 y verifica la firma contra los certificados que usted guardó, nunca contra uno enviado dentro del mensaje.
Asociación por correo, dentro de una sola empresa
La dirección pasa a ser el correo de inicio de sesión de una persona de su empresa. LeaveCalc rechaza una dirección que ya pertenece a otra parte y nunca la fusiona.
Sesiones que terminan
Una sesión SAML dura 12 horas como máximo. Se aplican las verificaciones propias de su proveedor, incluida la autenticación multifactor, en lugar de la verificación en dos pasos de LeaveCalc.
Todo queda en el registro
Cada cambio, cada inicio de sesión y cada inicio de sesión fallido queda anotado en el registro de actividad.
Privacidad y seguridad
Lo que LeaveCalc verifica en cada inicio de sesión
Una respuesta SAML es tan segura como las verificaciones que hay detrás. Estas se ejecutan cada vez, y son las mismas para todas las empresas.
Su certificado, no el de ellos
LeaveCalc verifica la respuesta solo contra los certificados que usted guardó.
Cada campo verificado
Audiencia, destino, la solicitud a la que responde y los límites de tiempo, con 3 minutos de diferencia de reloj permitidos. Cada aserción funciona una sola vez.
Trucos de XML rechazados
LeaveCalc rechaza un mensaje que contenga un DTD o una entidad antes de leer cualquier cosa.
Los cambios requieren comprobación
Cambiar el proveedor o los interruptores pide al propietario la contraseña o un inicio de sesión reciente, y se envía un correo a cada propietario.
Registrado sin secretos
La respuesta, las aserciones y los certificados nunca se escriben en un registro.
Una vía de regreso
Con Exigir SAML activado, los propietarios conservan un código de un solo uso enviado por correo, para que un ajuste equivocado no pueda dejar a la empresa fuera para siempre.
Compare sus opciones
Contraseñas separadas o inicio de sesión único
Otra contraseña para otra herramienta es una cosa más que se pierde de vista.
| Lo que necesita | Contraseñas separadas | LeaveCalc |
|---|---|---|
| Quién puede iniciar sesión | Cualquiera con una contraseña que alguien creó | Las personas de un dominio que usted comprobó, mediante su proveedor |
| Seguridad del inicio de sesión | Lo que elija cada persona | Las reglas de su proveedor y la autenticación multifactor |
| Dar de baja a alguien | Acordarse de cada herramienta | Deshabilitar la cuenta. Un nuevo inicio de sesión se detiene y una sesión abierta termina en un plazo de 12 horas |
| Un registro de los inicios de sesión | El registro propio de la herramienta, si lo tiene | Los inicios de sesión y los inicios de sesión fallidos en el registro de actividad de LeaveCalc |
| Obligar a todos | No es posible | Exigir SAML a todos, con un código de propietario como vía de regreso |
Lo que SAML no hace aquí
- Lo probamos con claves de prueba generadas y respuestas de prueba, todavía no con un tenant real de Okta, Entra ID o Google Workspace.
- No hay SCIM. Su proveedor de identidad no agrega ni quita personas de LeaveCalc automáticamente.
- No se admiten las aserciones cifradas, las solicitudes firmadas ni el cierre de sesión único. Una sesión cerrada en el proveedor permanece abierta en LeaveCalc hasta que pasen sus 12 horas.
- Exigir SAML no cubre la página del empleado ni el enlace de solicitud, los tokens de API, la conexión con asistentes de IA, los webhooks salientes, la app de Slack ni el código de un solo uso que los propietarios reciben por correo.
Precios
Precio fijo según el tamaño del equipo
Un precio mensual para todo el equipo, no un precio por persona. Los precios están en dólares estadounidenses. La página para empleadores tiene el detalle completo de los planes.
Free
$0USD al mes
Para equipos de hasta 3 personas
Inicio de sesión único SAML no incluido
Pro
$15USD al mes
Para equipos de 4 a 25 personas
Inicio de sesión único SAML no incluido
Business
$69USD al mes
Para equipos de 26 a 100 personas
Inicio de sesión único SAML incluido
Enterprise
$149USD al mes
Para equipos de más de 100 personas, sin límite de lugares
Inicio de sesión único SAML incluido
SAML forma parte de Business y Enterprise. Una empresa en su prueba gratuita puede configurarlo y probarlo. Todas las demás funciones están en todos los planes.
Sin tarjeta para Free ni para la prueba de 14 días. Cancele cuando quiera, con una garantía de devolución del dinero de 30 días en los planes de pago. Pagar por año cuesta diez meses por doce.
Comience gratisFAQ
Preguntas, con respuestas claras
Está pensado para Okta, Microsoft Entra ID, Google Workspace y cualquier otro proveedor compatible con SAML 2.0, como OneLogin o JumpCloud. La guía de configuración de SAML tiene los pasos para un administrador de TI.
Todavía no. Probamos LeaveCalc con claves de prueba generadas y respuestas de prueba, y las verificaciones de cada inicio de sesión se ejecutan contra ellas, pero ningún proveedor de identidad lo ha certificado ni lo ha incluido en su lista. Si quiere probarlo con su propio tenant, la prueba gratuita incluye SAML, y el botón Probar inicio de sesión le muestra el resultado antes de que active nada para su gente.
Business y Enterprise, y una empresa en su prueba gratuita puede configurarlo y probarlo. Free y Pro no lo incluyen. Si un plan o una prueba termina mientras Exigir SAML está activado, el requisito y el inicio de sesión SAML siguen activos 30 días más, y los propietarios reciben un correo al principio y al final.
No. No hay SCIM. Por defecto solo pueden iniciar sesión las personas que ya tienen una cuenta de LeaveCalc en su empresa, y usted puede activar una cuenta de visualizador para personas nuevas de un dominio que haya comprobado, que puede ver personas, solicitudes y el calendario, pero no casos de FMLA, licencias ni notas sobre una persona.
Un nuevo inicio de sesión SAML se detiene en cuanto usted deshabilita la cuenta en su proveedor de identidad. Una sesión que ya está abierta sigue abierta en LeaveCalc hasta que pasen sus 12 horas, así que desactive también a la persona en LeaveCalc.
Sí, después de que usted haga un inicio de sesión de prueba exitoso. Exigir SAML a todos detiene entonces las contraseñas y el inicio de sesión con Google o Microsoft para su empresa y termina las sesiones que no hizo SAML, y los propietarios conservan un código de un solo uso enviado a su correo, para que un ajuste equivocado no pueda dejar a la empresa fuera para siempre.
No. Se les aplican las verificaciones propias del proveedor de identidad, incluida la autenticación multifactor, y una sesión SAML dura 12 horas como máximo.
Cuatro valores de la tarjeta SAML en Configuración, Cuenta: el Entity ID (audiencia), la ACS URL (URL de respuesta), el formato del identificador de nombre (dirección de correo) y el enlace HTTP POST. También eligen aserciones firmadas y dejan desactivado el cifrado de aserciones. LeaveCalc ofrece un archivo de metadatos para descargar y recibe a cambio la dirección o el archivo de metadatos de su proveedor.
Vea también
Pruebe el inicio de sesión único antes de comprometerse
Comience la prueba gratuita, abra Configuración, Cuenta, y haga un inicio de sesión de prueba con su propio correo de trabajo.