Single Sign-on
SAML-Single-Sign-on für die Urlaubsverwaltung
Personen geben ihre geschäftliche E-Mail-Adresse ein, wählen „Mit Ihrem Unternehmen anmelden“, melden sich bei Okta, Microsoft Entra ID, Google Workspace oder einem anderen SAML-2.0-Anbieter an und landen in LeaveCalc. Es gehört zu den Tarifen Business und Enterprise.
Enthalten in Business und Enterprise. Die 14-tägige kostenlose Testphase enthält es, sodass Sie es zuerst einrichten und testen können. Keine Karte.
Stand der Dinge. Wir haben LeaveCalc mit erzeugten Testschlüsseln und Testantworten getestet. Wir haben es noch nicht an einem echten Okta-, Entra-ID- oder Google-Workspace-Mandanten ausprobiert, und kein Anbieter von Identitätsdiensten hat es zertifiziert oder gelistet. Die unten beschriebenen Prüfungen sind echt und laufen bei jeder Anmeldung.
Single Sign-on zählt am meisten an dem Tag, an dem jemand geht. Mit getrennten Passwörtern bleibt das Konto einer ausgeschiedenen Person in jedem Werkzeug am Leben, bis jemand daran denkt, es zu entfernen, und Abwesenheitsdaten sind personenbezogene Daten. Mit SAML entscheidet Ihr Identitätsanbieter, wer eine Anmeldung beginnen kann, und Ihr IT-Team führt diesen Prozess ohnehin schon.
LeaveCalc ergänzt die Prüfungen, die die Übergabe sicher machen: eine nachgewiesene Domain, eine signierte Antwort und eine Sitzung, die nach höchstens 12 Stunden endet.
So funktioniert es
In drei Schritten einrichten
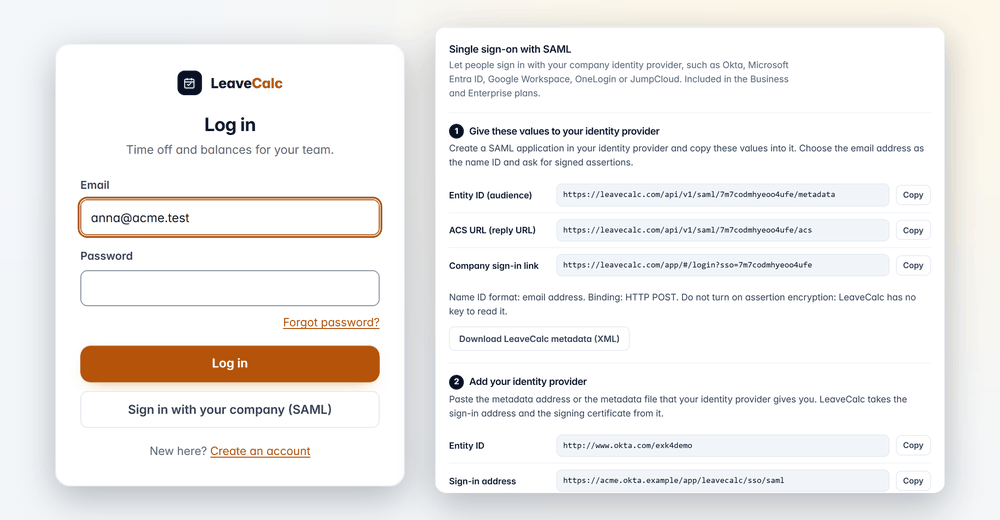
Die Karte unter Einstellungen nummeriert die Schritte für Sie, und jeder Wert hat eine Schaltfläche „Kopieren“.
LeaveCalcs Werte an Ihren Anbieter geben
Kopieren Sie unter Einstellungen, dann Konto, die Entity-ID, die ACS-URL und den Anmeldelink des Unternehmens in eine neue SAML-Anwendung. Verwenden Sie die E-Mail-Adresse als Name-ID, verlangen Sie signierte Assertions und lassen Sie die Verschlüsselung aus.
Entity-ID, ACS-URL, Anmeldelink des Unternehmens. Laden Sie die Metadatendatei herunter, wenn Sie das vorziehen.
Die Metadaten Ihres Anbieters einfügen
Fügen Sie die Metadatenadresse oder die Metadatendatei hinzu, die Ihr Anbieter Ihnen gibt. LeaveCalc entnimmt ihr die Anmeldeadresse und das Signaturzertifikat, und nach einer Erneuerung des Zertifikats können Sie die Adresse erneut einlesen.
Anmeldeadresse und Zertifikat: gültig bis zu einem Datum, das Sie sehen.
Domain nachweisen, testen, einschalten
Fügen Sie für jede E-Mail-Domain den DNS-TXT-Eintrag hinzu und drücken Sie „Jetzt prüfen“. Führen Sie die Test-Anmeldung mit Ihrer eigenen geschäftlichen E-Mail-Adresse aus. Wenn es klappt, schalten Sie SAML ein und später, wenn Sie möchten, „SAML für alle vorschreiben“.
Zuerst Test-Anmeldung. SAML vorschreiben nach einem Erfolg.
Standardmäßig sicher
Die Domain nachweisen, dann einschalten
Nur Personen mit einer E-Mail-Adresse in einer Domain, die Sie nachgewiesen haben, können sich anmelden. LeaveCalc schlägt den Eintrag einmal am Tag erneut nach, und eine Domain verliert ihren Nachweis erst nach zwei Antworten, dass der Eintrag fehlt, im Abstand von mindestens 24 Stunden. Die Inhaber erhalten dann eine E-Mail.
- Standardmäßig können sich nur Personen anmelden, die bereits ein LeaveCalc-Konto in Ihrem Unternehmen haben.
- Schalten Sie ein Viewer-Konto für neue Personen aus einer Domain ein, wenn Sie eines möchten.
- LeaveCalc führt Personen nie anhand der Adresse zusammen und lehnt eine Adresse ab, die zu einem anderen LeaveCalc-Unternehmen gehört.

Was es kann
Wonach Ihr IT-Team fragen wird
Klare Antworten auf die Fragen eines Sicherheitsfragebogens.
Jeder SAML-2.0-Anbieter
Gebaut für Okta, Microsoft Entra ID und Google Workspace und für andere wie OneLogin und JumpCloud.
Die Anmeldung beginnt bei LeaveCalc
LeaveCalc lehnt eine Anmeldung ab, die von einer App-Kachel beim Anbieter ausgeht, weil es keine Anfrage zum Vergleichen hat. Ihr Unternehmen erhält stattdessen einen Link zum Speichern als Lesezeichen.
Nur signierte Antworten
RSA oder ECDSA mit SHA-256 oder stärker. LeaveCalc lehnt SHA-1 ab und prüft die Signatur gegen die Zertifikate, die Sie gespeichert haben, nie gegen eines, das in der Nachricht mitgeschickt wird.
Zuordnung per E-Mail, innerhalb eines Unternehmens
Die Adresse wird zur Anmelde-E-Mail-Adresse einer Person in Ihrem Unternehmen. LeaveCalc lehnt eine Adresse ab, die bereits anderswo gehört, und führt sie nie zusammen.
Sitzungen, die enden
Eine SAML-Sitzung dauert höchstens 12 Stunden. Die eigenen Prüfungen Ihres Anbieters, einschließlich Multi-Faktor, gelten anstelle der zweistufigen Abfrage von LeaveCalc.
Alles im Protokoll
Jede Änderung, jede Anmeldung und jede fehlgeschlagene Anmeldung wird im Aktivitätsprotokoll festgehalten.
Datenschutz und Sicherheit
Was LeaveCalc bei jeder Anmeldung prüft
Eine SAML-Antwort ist nur so sicher wie die Prüfungen dahinter. Sie laufen jedes Mal und sind für jedes Unternehmen gleich.
Ihr Zertifikat, nicht deren
LeaveCalc prüft die Antwort nur gegen die Zertifikate, die Sie gespeichert haben.
Jedes Feld geprüft
Audience, Destination, die Anfrage, auf die geantwortet wird, und die Zeitgrenzen, mit 3 Minuten erlaubter Zeitabweichung. Jede Assertion funktioniert einmal.
XML-Tricks abgelehnt
LeaveCalc lehnt eine Nachricht ab, die eine DTD oder eine Entity enthält, bevor es irgendetwas liest.
Änderungen brauchen einen Nachweis
Beim Ändern des Anbieters oder der Schalter fragt LeaveCalc den Inhaber nach dem Passwort oder einer kürzlichen Anmeldung, und an jeden Inhaber geht eine E-Mail.
Protokolliert ohne Geheimnisse
Die Antwort, die Assertions und die Zertifikate werden nie in ein Protokoll geschrieben.
Ein Weg zurück
Bei eingeschaltetem „SAML vorschreiben“ behalten Inhaber einen per E-Mail gesendeten Einmalcode, sodass eine falsche Einstellung das Unternehmen nicht für immer aussperren kann.
Ihre Optionen vergleichen
Getrennte Passwörter oder Single Sign-on
Noch ein Passwort für noch ein Werkzeug ist eine Sache mehr, die man aus den Augen verliert.
| Was Sie brauchen | Getrennte Passwörter | LeaveCalc |
|---|---|---|
| Wer sich anmelden kann | Jeder mit einem Passwort, das jemand angelegt hat | Personen in einer Domain, die Sie nachgewiesen haben, über Ihren Anbieter |
| Stärke der Anmeldung | Was jede Person wählt | Die Regeln Ihres Anbieters und Multi-Faktor |
| Jemanden abschalten | An jedes Werkzeug denken | Das Konto deaktivieren. Eine neue Anmeldung endet, und eine offene Sitzung endet innerhalb von 12 Stunden |
| Ein Nachweis der Anmeldungen | Das eigene Protokoll des Werkzeugs, falls es eines hat | Anmeldungen und fehlgeschlagene Anmeldungen im Aktivitätsprotokoll von LeaveCalc |
| Alle zwingen | Nicht möglich | SAML für alle vorschreiben, mit einem Inhaber-Code als Weg zurück |
Was SAML hier nicht tut
- Wir haben es mit erzeugten Testschlüsseln und Testantworten getestet, noch nicht mit einem echten Okta-, Entra-ID- oder Google-Workspace-Mandanten.
- Es gibt kein SCIM. Personen werden von Ihrem Identitätsanbieter nicht automatisch zu LeaveCalc hinzugefügt oder daraus entfernt.
- Verschlüsselte Assertions, signierte Anfragen und Single Logout werden nicht unterstützt. Eine beim Anbieter beendete Sitzung bleibt in LeaveCalc offen, bis ihre 12 Stunden um sind.
- „SAML vorschreiben“ deckt nicht die Seite der Person und den Antragslink, API-Tokens, die Verbindung für KI-Assistenten, ausgehende Webhooks, die Slack-App oder den per E-Mail gesendeten Einmalcode der Inhaber ab.
Preise
Fester Preis nach Teamgröße
Ein Monatspreis für das ganze Team, kein Preis pro Person. Die Preise sind in US-Dollar. Die Seite für Arbeitgeber enthält alle Einzelheiten zu den Tarifen.
Free
0 $pro Monat
Für Teams bis 3 Personen
SAML-Single-Sign-on nicht enthalten
Pro
15 $pro Monat
Für Teams von 4 bis 25 Personen
SAML-Single-Sign-on nicht enthalten
Business
69 $pro Monat
Für Teams von 26 bis 100 Personen
SAML-Single-Sign-on enthalten
Enterprise
149 $pro Monat
Für Teams mit mehr als 100 Personen, keine Platzgrenze
SAML-Single-Sign-on enthalten
SAML gehört zu Business und Enterprise. Ein Unternehmen in seiner kostenlosen Testphase kann es einrichten und ausprobieren. Jede andere Funktion ist in jedem Tarif enthalten.
Keine Karte für Free oder den 14-Tage-Test. Jederzeit kündbar, bei bezahlten Tarifen mit 30 Tagen Geld-zurück-Garantie. Bei jährlicher Zahlung kosten zwölf Monate nur zehn.
Kostenlos startenFAQ
Fragen, klar beantwortet
Es ist gedacht für Okta, Microsoft Entra ID, Google Workspace und jeden anderen Anbieter, der SAML 2.0 unterstützt, etwa OneLogin oder JumpCloud. Die SAML-Einrichtungsanleitung enthält die Schritte für eine IT-Administration.
Noch nicht. Wir haben LeaveCalc mit erzeugten Testschlüsseln und Testantworten getestet, und die Prüfungen bei jeder Anmeldung laufen dagegen, aber kein Anbieter von Identitätsdiensten hat es zertifiziert oder gelistet. Wenn Sie es an Ihrem eigenen Mandanten ausprobieren möchten, enthält die kostenlose Testphase SAML, und die Schaltfläche „Test-Anmeldung“ zeigt Ihnen das Ergebnis, bevor Sie irgendetwas für Ihre Leute einschalten.
Business und Enterprise, und ein Unternehmen in seiner kostenlosen Testphase kann es einrichten und ausprobieren. Free und Pro enthalten es nicht. Endet ein Tarif oder eine Testphase, während „SAML vorschreiben“ eingeschaltet ist, bleiben die Pflicht und die SAML-Anmeldung noch 30 Tage eingeschaltet, und die Inhaber erhalten zu Beginn und am Ende eine E-Mail.
Nein. Es gibt kein SCIM. Standardmäßig können sich nur Personen anmelden, die bereits ein LeaveCalc-Konto in Ihrem Unternehmen haben, und Sie können ein Viewer-Konto für neue Personen aus einer Domain einschalten, die Sie nachgewiesen haben. Es kann Personen, Anträge und den Kalender sehen, aber keine FMLA-Fälle, Lizenzen oder Notizen zu einer Person.
Eine neue SAML-Anmeldung endet, sobald Sie das Konto bei Ihrem Identitätsanbieter deaktivieren. Eine bereits offene Sitzung bleibt in LeaveCalc offen, bis ihre 12 Stunden um sind, deaktivieren Sie die Person daher auch in LeaveCalc.
Ja, nach einer erfolgreichen Test-Anmeldung durch Sie. „SAML für alle vorschreiben“ stoppt dann Passwörter und die Anmeldung mit Google oder Microsoft für Ihr Unternehmen und beendet die Sitzungen, die nicht über SAML entstanden sind, und Inhaber behalten einen Einmalcode, der an ihre E-Mail gesendet wird, sodass eine falsche Einstellung das Unternehmen nicht für immer aussperren kann.
Nein. Für sie gelten die eigenen Prüfungen des Identitätsanbieters, einschließlich Multi-Faktor, und eine SAML-Sitzung dauert höchstens 12 Stunden.
Vier Werte aus der SAML-Karte unter Einstellungen, Konto: die Entity-ID (Audience), die ACS-URL (Reply-URL), das Format der Name-ID (E-Mail-Adresse) und HTTP-POST-Binding. Außerdem wählt sie signierte Assertions und lässt die Verschlüsselung von Assertions aus. LeaveCalc bietet eine Metadatendatei zum Herunterladen an und nimmt im Gegenzug die Metadatenadresse oder -datei Ihres Anbieters.
Außerdem
Single Sign-on ausprobieren, bevor Sie sich festlegen
Starten Sie die kostenlose Testphase, öffnen Sie Einstellungen, Konto, und führen Sie eine Test-Anmeldung mit Ihrer eigenen geschäftlichen E-Mail-Adresse aus.